निसानामा सरकारी वेबसाइट
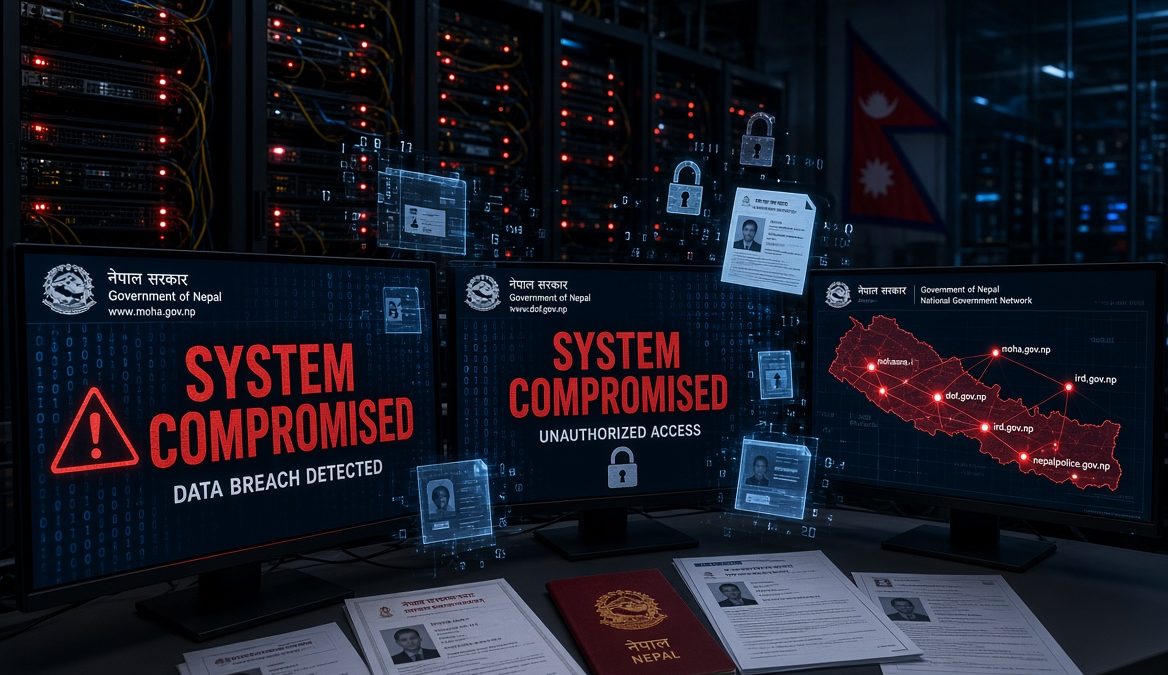
१९ मै २०१९ (७ वर्षअघि)मा एउटा सर्मनाक घटना भयो नेपालमा । जतिबेला करिब २ हजार सरकारी वेबसाइट ४ घण्टासम्म ह्याक भए । त्यसबेला केपी शर्मा ओली मुलुकका प्रधानमन्त्री थिए । ठीक त्यति नै बेला अधिकांश सरकारी कार्यालयका बेव साइट निर्माणको ठेक्का चाहिँ प्रधानमन्त्री ओलीकै सूचना प्रविधि (आइटी) सल्लाहकार अस्गर अली र उनी आबद्ध कम्पनी (एफवान सप्ट÷इन्फोडेभलपर्स) ले पाएको थियो । र, त्यस विषयलाई लिएर स्वार्थको द्वन्द्व (कन्फिक्ट अफ इन्ट्रेस्ट) बारे प्रश्न उठेको थियो, सञ्चार माध्यम र सार्वजनिक वृत्तमा व्यापक आलोचना पनि भएको थियो ।
त्यस्तै, २८ जनवरी २०२३ (३ वर्षअघि) मा पनि दिउँसो करिब २ बजे सरकारी डाटा सेन्टर (न्क्ष्म्ऋ) मा समस्या आउँदा १५०० देखि २००० भन्दा बढी सरकारी वेबसाइटहरू (डट जीओभी डट एनपी डोमेनहरू) एकैसाथ करिब ४ घण्टाका लागि डाउन भएका थिए । यस साइबर अवरोधका कारण अन्तर्राष्ट्रिय विमानस्थलको अध्यागमन प्रणालीसहित पासपोर्ट र यातायात जस्ता महत्त्वपूर्ण सार्वजनिक सेवाहरू समेत पूर्ण रूपमा ठप्प बनेका थिए ।
अप्रिल २०२५ मा ‘काजु’ नामक ह्याकर समूहले नेपाल प्रहरीको आधिकारिक वेबसाइट नै ह्याक गरेर प्रहरी रिपोर्टका लागि बुझाएका करिब २० लाख नागरिकका व्यक्तिगत नागरिकता विवरणहरू चोरेर डार्क वेबमा बिक्रीमा राखेको थियो ।
मार्च २०२५ मा प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय मातहत सञ्चालित ‘हेलो सरकार’ को विशाल डेटाबेस ‘घुड्रा’ नामक ह्याकर समूहले ह्याक गरेर अनलाइनमा बिक्रीमा राखेको घटना होस् वा फेब्रुअरी २०२५ मा कोशी प्रदेशका २१ वटा सब–डोमेनहरू ‘वाइआरएन’ नामक समूहबाट ह्याक भएको विषय, जोखिम दिनप्रतिदिन बढ्दै गएको अवस्था छ ।
त्यति मात्रै हैन, ०८१ पुषमा काठमाडौँ महानगरपालिकाबाहेक देशभरका अधिकांश स्थानीय तहका वेबसाइटहरू एकैसाथ आक्रमणको सिकार बनेका थिए भने डिसेम्बर २०२४ मा गण्डकी, लुम्बिनी र बागमती प्रदेशका सरकारी पोर्टलहरू पनि सुरक्षित रहन सकेनन् ।
सेप्टेम्बर २०२६ मा नेपाल स्टक एक्सचेन्ज (नेप्से) को डेटा हबमा र्यान्समवेयर (च्बलकयmधबचभ) आक्रमण हुँदा ७२ वटा ब्रोकर कम्पनीहरूको कारोबार प्रणाली दिनभर पूर्ण रूपमा ठप्प बनेको थियो ।
गोपनियता सुरक्षाको चिन्ता
यी पछिल्ला घटनाक्रमहरुले पनि स्पष्ट पार्दछ कि नेपालमा आम नेपाली नागरिकको गोपनीयतासँग जोडिएका विषय सुरक्षित गर्ने, संग्रहित गर्ने सरकारी डाटा सेन्टरहरु नै असुरक्षित हुँदा नेपाली नागरिकले आफू साइबर सुरक्षाका दृष्टिले ‘सुरक्षित छु’ भनेर कल्पना गर्नु पनि मूर्खता हो । सरकारी निकायहरूको वेबसाइटहरू राखिने राष्ट्रिय सूचना प्रविधि केन्द्रको सर्भरमा ह्याकरहरूले पटक–पटक हमला गरिरहेको सन्दर्भमा नेपाल साइबर सुरक्षाको निक्कै खतरा र कमजोर जोनमा छ भन्ने पुष्टि हुन्छ ।
नेपाल सरकारले हाल व्यक्ति (नागरिक) को नागरिकता, राष्ट्रिय परिचयपत्र, सवारी चालक अनुमति पत्र, मतदाता परिचय पत्रजस्ता व्यक्तिको गोपनियतासँग जोडिएका महत्पूर्ण व्यक्तिगत विवरण एप्स र वेबसाइटहरूमा राख्न सुरु गरेको छ । त्यसैले पनि, यदि साइबर सुरक्षामा सरकारले लागनी नबढाउने र त्यस कार्यलाई चुस्त नबनाउने हो भने संविधानतः रक्षा हुनुपर्ने नेपाली नागरिकको गोपनियताको हक नै संरक्षित नुहने अवस्था आउने देखिन्छ ।
भनिन्छ, नेपालको डिजिटल रूपान्तरणसँगै साइबर सुरक्षा अब कम्प्युटर, मोबाइल वा सामाजिक सञ्जाल सुरक्षित राख्ने प्राविधिक विषयमा मात्र सीमित रहेन । यो त राष्ट्रिय सुरक्षा, अर्थतन्त्र, नागरिकको गोपनीयता, लोकतान्त्रिक प्रक्रिया, सरकारी सेवा र राष्ट्रिय सार्वभौमिकतासँग जोडिएको रणनीतिक सवाल बनिसकेको छ ।
नयाँ भनिएको सरकार र सत्तारुढ पार्टीको नारा नै ‘लाइन हैन, अनलाइन’ भनिएबाट पनि प्रष्ट हुन्छ कि हामी दिन प्रतिदिन सरकारी सेवालाई अनलाइनतर्फ लैजाँदैछौँ । त्यस्तै, बैंक, वित्तीय संस्थामा हुने कारोबारतर्फ पनि डिजिटल भुक्तानी बढेर गएको छ । अब नागरिकका व्यक्तिगत विवरण एउटै प्रणालीमा संकलन हुन थालेका छन् भने आर्टिफिसियल इन्टिलिजेन्स (एआई) को प्रयोग विस्तार हुँदै गएको छ । जसका कारण नेपालले आगामी वर्षहरूमा नयाँ प्रकारका जोखिम सामना गर्नुपर्ने वाध्यता आइलाग्न सक्छ ।
साइबर सुरक्षाका विज्ञहरुको भनाइलाई मान्ने हो भने यस्ता घटनालाई सामान्य मान्न सकिँदैन । यी प्रकरणहरुबाट पाठ नसिक्ने हो भने भविष्यमा हाम्रो राष्ट्रिय सुरक्षामा समेत खतरा बढेर जाने देखिन्छ ।
७ वर्षअघिकै घटनालाई लिएर बिबिसी नेपालीले बनाएको रिपोर्टमा भनिएको थियो, ‘साइबर सुरक्षा कमजोर हुनुमा आवश्यक नीति तथा कार्ययोजनाको अभाव, सुरक्षामा कम लगानी र नियमित सुरक्षा परीक्षण नहुनु प्रमुख तीन कारणहरू रहेको बताइन्छ ।’
बलियो नीति आवश्यक
नेपालले साइबर सुरक्षाका निम्ति बलियो नीति र पद्धति बनाउनुपर्ने सुझाव पनि त्यतिबेला नै प्राप्त भएको थियो । तर, अघिल्लो घटना भएको ४ वर्षपछि दोस्रो घटना दाहोरियो । जसको सोझो अर्थ हुन्थ्यो, हामीले अघिल्लो पटकको घटनाबाट पाठ सिकेनोँ, अर्थात् ०१९ को घटना भन्दा अघिकै अवस्थामा हामी ०२३ मा पनि रहेछौँ ।
प्रविधिको प्रयोग अबका लागि विश्वभरका सबै मुलुकको बाध्यता हो । प्रविधिको प्रयोग थप बढेर जाने र बढाएर लानु पर्ने विषय हो । तर, त्यससँगै हामीले साइबर सुरक्षाको सवालमा समयसापेक्ष नीति तर्जुमा गर्नुपर्ने आवश्यकता पनि उत्तिकै छ । बिगतका २ वटा घटनाले नेपालका सन्दर्भमा खासै क्षति नपु¥याएको जस्तो देखिन गए पनि यथार्थ त्यतिमात्रै नहुन सक्छ । यदि यो कम्जोरी र लापर्बाही दोहोरिरहने हो भने कुनै दिन नेपालले यस्ता लापर्बाहीबाट ठूलो क्षति ब्यहोर्नुपर्ने दिन आउन सक्छ ।
तत्काल गर्नुपर्ने ५ काम
- राष्ट्रिय साइबर सुरक्षा संरचना बलियो बनाउन आवश्यक छ । जसको माध्यमबाट राष्ट्रिय साइबर सुरक्षा केन्द्र, नेपाल प्रहरी, दूरसञ्चार नियामक, बैंक तथा सरकारी निकायबीच सूचना आदानप्रदान, आक्रमणकर्ताको पहिचान र आपत्कालीन प्रतिकार्यको स्पष्ट व्यवस्था गर्न सकियोस् ।
- सरकारी तथ्यांक र प्रणालीको नियमित सुरक्षा परीक्षण आवश्यक छ । सुरक्षा अडिट, प्रमाणीकरण, डेटालाई संकेतबद्ध गर्ने, पहुँच नियन्त्रण, सुरक्षित ब्याकअप र नियमित जोखिम परीक्षणको अभ्यास अनिवार्य गर्न जरुरी छ ।
- साइबर अपराध अनुसन्धान र कानुनी कारबाही प्रभावकारी बनाउन जरुरी छ । त्यसका निम्ति दक्ष जनशक्ति, डिजिटल फरेन्सिक प्रयोगशाला, अन्तरदेशीय अनुसन्धान सहकार्य र पीडितको उजुरीमाथि समयमै कारबाही सुरु गर्ने संयन्त्र र क्षमता विकास गर्नुपर्दछ ।
- एआई र डिजिटल दुष्प्रचारको प्रतिकार्य क्षमता विकास गरिनु पर्दछ । नक्कली आवाज तथा भिडियोको प्रमाणीकरण, आधिकारिक सूचना छिटो सार्वजनिक गर्ने प्रणाली र डिजिटल साक्षरतामा लगानी गर्नुपर्दछ ।
- नागरिकको अधिकार र गोपनीयता जोगाउने कर्तव्य र दायित्व सरकारको हो । कुनै पनि व्यक्तिगत तथ्यांक कसले, किन र कति समयसम्म प्रयोग गर्न पाउने भन्ने स्पष्ट व्यवस्था, स्वतन्त्र अनुगमन र उल्लङ्घन भएको खण्डमा दण्डित गर्ने विधि र संयन्त्र बनाएर कार्यान्वयनमा लैजानु पर्दछ ।
प्रतिक्रिया
यस समाचारमा आफ्नो विचार राख्नुहोस्।